覆盖软件开发与信息安全的全链条技术服务体系解析

在数字化转型加速的今天,企业对软件与信息服务的需求已从单一功能开发扩展至全生命周期管理和全方位安全保障。围绕软件开发、软件技术转让、软件技术服务、信息系统集成服务、信息安全服务以及网络与信息安全软件开发等关键环节,构建一体化的技术服务体系,成为提升组织效率、保障数据安全、实现业务连续性的重要支撑。本文将对这一体系中的各项服务进行梳理和解析。
一、软件开发:定制化构建数字基石
软件开发是根据用户需求,进行系统分析、设计、编码、测试和维护的过程。它涵盖应用软件、移动端应用、Web平台以及嵌入式系统等多种形态。优秀的软件开发不仅关注功能实现,更强调可扩展性、可维护性和用户体验。在敏捷开发、DevOps等理念普及的当下,快速迭代和持续交付成为软件开发的常态。选择专业的软件开发服务,意味着将业务逻辑高效转化为稳定可靠的信息系统,为后续的技术转让和集成打下基础。
二、软件技术转让:知识产权的合规流转
软件技术转让是指软件著作权人将其拥有的软件技术成果,通过转让、许可等方式提供给受让方使用或进一步开发的行为。这一过程涉及知识产权的归属、价值评估、合同签订和后续技术支持。规范的技术转让不仅能帮助技术持有方收回研发投入,也能让受让方快速获得成熟的技术能力,缩短研发周期。需要注意的是,技术转让必须遵守相关法律法规,明确权利边界,避免侵权风险,并做好技术文档和核心代码的交接。
三、软件技术服务:持续保障系统运行
软件技术服务涵盖软件安装部署、升级维护、故障排查、性能优化、技术咨询和培训等。它是软件交付后的延伸,也是确保软件长期稳定运行的关键。常见的服务模式包括驻场服务、远程支持、定期巡检等。专业的技术服务团队能够快速响应突发事件,提供补丁和版本更新,帮助客户应对业务变化。随着云原生和SaaS模式的普及,软件技术服务正朝着自动化、智能化方向发展,例如通过AIOps实现故障预测和自愈。
四、信息系统集成服务:打破孤岛,实现协同
信息系统集成服务是指根据用户需求,将计算机硬件、网络设备、系统软件、应用软件等有机结合,构建一个完整、高效、互通的信息系统。它涉及网络集成、数据集成、应用集成和业务流程集成等多个层面。在复杂的IT环境中,集成服务能够消除数据孤岛,实现资源共享和业务协同,常见于智慧城市、企业ERP、政务平台等大型项目。优秀的集成方案应具备灵活性、可扩展性和安全性,并遵循开放标准,以适应未来的技术演进。
五、信息安全服务:构筑主动防御体系
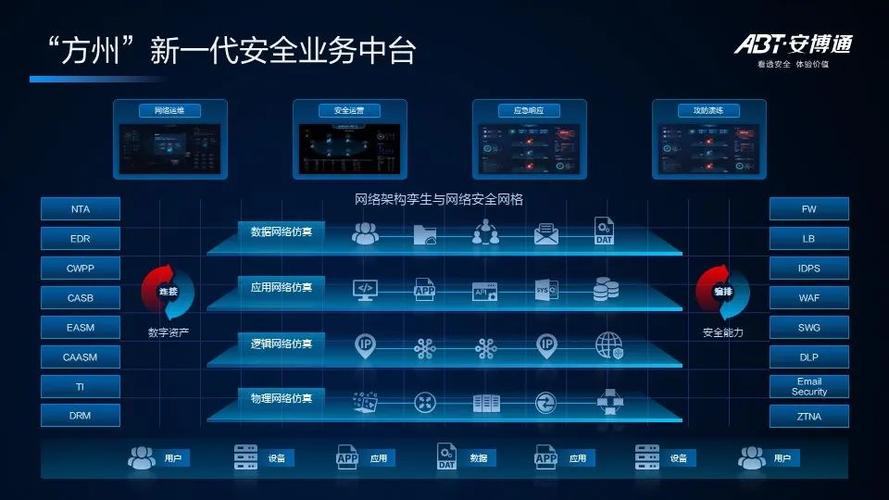
信息安全服务旨在保护信息的机密性、完整性和可用性,覆盖风险评估、安全加固、渗透测试、安全审计、应急响应、安全培训等。随着网络安全威胁日益复杂,信息安全服务已从被动防御转向主动免疫。常见的合规要求如等级保护2.0、ISO 27001等,推动企业建立完善的安全管理体系。信息安全服务需要专业的安全团队和工具,能够识别漏洞、监测入侵、处置事件,并协助客户满足监管要求,降低业务风险。
六、网络与信息安全软件开发:专用工具与技术
网络与信息安全软件开发是专门针对网络安全领域的软件产品研发,包括防火墙、入侵检测/防御系统(IDS/IPS)、安全信息和事件管理(SIEM)、数据加密、身份认证、漏洞扫描、终端安全等。这类软件需要深入理解网络协议、攻防技术和密码学,具备高可靠性和实时性。随着零信任、态势感知、人工智能安全等新理念的兴起,网络与信息安全软件正变得更加智能和自适应,为用户提供更深层次的防护。
七、服务体系的一体化价值
上述六项服务并非孤立存在,而是相互关联、彼此支撑。软件开发是源头,技术转让促进成果转化,技术服务保障运行,系统集成实现整体协同,信息安全服务提供防护屏障,而网络与信息安全软件开发则强化技术手段。将它们整合为一体化服务,能够为企业提供从咨询、建设、运维到安全的全栈解决方案,减少对接成本,提高项目成功率。在数字化浪潮下,选择具备综合服务能力的提供商,将更有助于实现安全、高效、可持续的信息化发展。
无论是传统企业转型升级,还是新兴数字业务创新,都离不开这些专业服务的支持。理解各项服务的内涵及关联,有助于组织更好地规划IT战略,释放技术潜能,在激烈的市场竞争中占据先机。